
購読する ニュース - 業界
DJIは、米国のサイバーセキュリティ企業OnDefendが実施した、同社のドローンシステム2機種(DJI Air 3SおよびMatrice 4E)に関する独立したセキュリティ評価の結果を公表した。この監査報告書によると、重大、高、中リスクの所見はゼロであり、データが米国外に送信された証拠や隠されたバックドアも確認されなかった。一方で、低リスクの所見が10件、より軽微な観察事項が13件確認された。DJIは、2025年12月にFCCの「対象リスト(Covered List)」への掲載決定に対する現在進行中の異議申し立てを裏付けるため、この評価を依頼した。同リストへの掲載は、DJIの新規機器の米国市場への参入を阻止する措置である。明らかな注意点として、これはDJIが承認したわずか2機種に対する監査であり、制限措置の背後にある政策的な根拠ではなく、プラットフォームのセキュリティについて言及しているに過ぎない。
映像クリエイターにとって、これは聞こえほど抽象的な話ではない。DJIは依然として空撮のデファクトスタンダードであり、我々は「対中国共産党ドローン法(Countering CCP Drones Act)」の提案から、欠落していた連邦セキュリティ監査、そしてDJIがFCC対象リストに追加された瞬間に至るまで、1年以上にもわたり米国による規制の緩やかな強化を追跡してきた。この新しい報告書は、DJI自身の説明によれば、これまで公に提示されたことのない技術的証拠を提示しようとする同社の試みである。
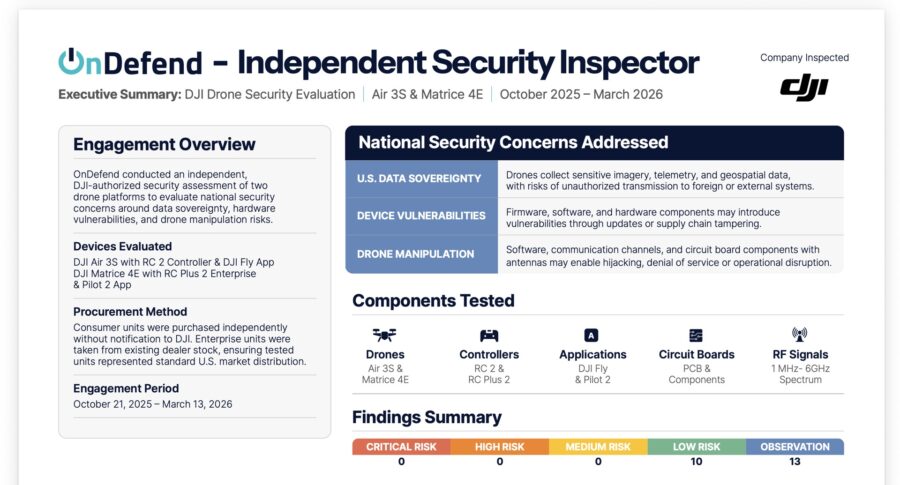
OnDefendが実際にテストした内容
OnDefendは、ジャクソンビルを拠点とするサイバーセキュリティ企業であり、そのチームには元米軍や政府職員が含まれている。同社は2つのシステムを検証した。1つは、RC 2コントローラーとDJI Flyアプリを備えた民生用DJI Air 3S、もう1つは、RC Plus 2 EnterpriseコントローラーとPilot 2アプリを備えた業務用DJI Matrice 4Eだ。調査期間は2025年10月から2026年3月までの約5ヶ月間であり、データ主権、ハードウェアの脆弱性、ドローンの乗っ取りや操作のリスクという3つの懸念事項を中心に構成された。
各モデル2台ずつを屋内および屋外の環境でテストした。これは独立性の観点から重要だ。OnDefendによると、民生用機はDJIに通知することなく小売店から直接調達し、業務用機は既存のディーラー在庫から調達したため、テスト対象のハードウェアは、厳選されたレビュー用サンプルではなく、米国市場における標準的な流通状況を反映したものとなっている。
テスト自体は、理論上は徹底したものだった。ソフトウェア面では、DJI FlyおよびPilot 2アプリの静的・動的解析、標準モードとローカルデータモードの両方におけるネットワークトラフィックの完全なキャプチャ、証明書ピンニングのバイパス、権限昇格、およびジェイルブレイクの試行が含まれていた。ハードウェア面では、1 MHzから6 GHzまでの全周波数帯域のRFスキャン、PCBレベルの分解、想定される部品表との部品照合、およびリプレイ、ジャミング、インジェクション攻撃によるアクティブなRF攻撃が対象となった。

主な調査結果
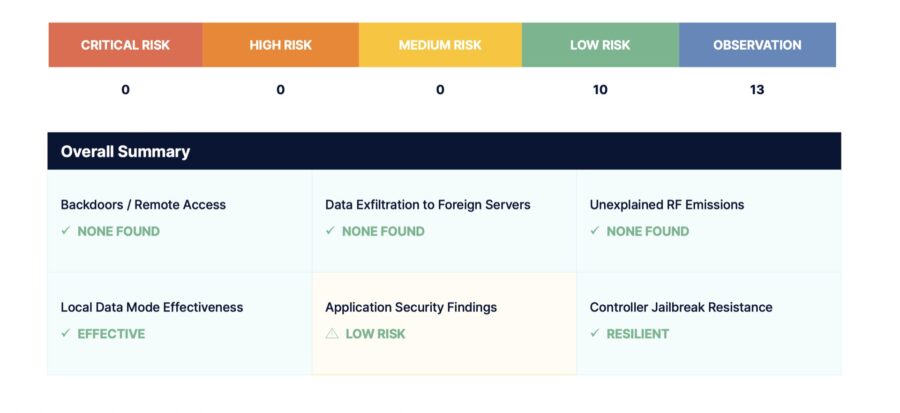
DJIが前面に押し出している結果は、安心できるものだ。OnDefendは、データが米国外に送信された証拠は認められず、観測されたすべての接続は米国ベースのインフラに解決されたと報告した。バックドアや不正なリモートアクセス機構は見つからず、コントローラーはあらゆるファームウェア改変の試みに耐えた。説明のつかない無線電波の放出も確認されなかった。FCCの届出書類に以前記載されていなかった一部の信号は、隠蔽通信経路ではなく、文書化された信号合成手法(O4制御リンクに関連するPLLおよび分周器のリーク)によるアーチファクトであることが判明した。また、サプライチェーンへの改ざんや不正なハードウェアの改変も見つからなかった。
ただし、要約の先には一読の価値がある微妙な点がある。OnDefendは、米国に解決されるトラフィックには、Google、Amazon、Mozillaからの予想されるサービスに加え、AlibabaやTencentに関連するコンテンツ配信インフラが含まれていたと指摘し、DJIに対し、より一貫して米国拠点と特定されるインフラへの移行を推奨している。同社はまた、DJIに対し、米国市場で販売されるドローンから4Gドングルに関連するアンテナ構造を削除するよう推奨している。これは、安全宣言というよりはハードウェアの変更に相当するものだ。
報告書が弱点を発見した箇所
「重大、高、中リスクはゼロ」という表現は正確だが、これと並んで10件の低リスクな発見事項と、DJI自身の資料ではあまり触れられていない13件の観察事項が存在する。これらはすべてが些細な問題というわけではない。評価では、DJI FlyおよびPilot 2のURL全体で認証トークンが露出していること、脆弱なTLSプロトコルと暗号化方式、DJI Flyにおける持続的なクロスサイトスクリプティング、開放ポートでのサービス拒否状態、FlyShare機能におけるパストラバーサルを伴うローカルファイルインクルージョンが指摘された。特に注目すべき発見が1つある。OnDefendはデフォルトの共有Wi-Fiパスワードを特定したが、DJIはその後、ファームウェアの更新を通じてこれを修正した。
OnDefendは、これらすべてを複雑なモバイルおよび組み込みシステムにおける業界の標準と一致するものとして位置づけ、安全な飛行や機密データの広範な漏洩に対する現実的なリスクは一切ないと述べている。DJIは、調査期間中に是正措置に協力し、残りの項目については今後のソフトウェアリリースで対応していると述べている。これは妥当な立場だが、「問題はない」というメッセージとは異なるものだ。
ローカルデータモードに関する注意点
ある結果には特に注目すべきだ。なぜなら、それはオペレーターが中国製ドローンに対して抱く懸念の核心に触れるものだからだ。OnDefendは、ローカルデータモードがフライトコントロールアプリからインターネットへのユーザーデータの送信を確実に防止すること、また通常モードに戻った後も過去のフライトデータが漏洩しなかったことを確認した。しかし、同レポートは、コントローラーのOSや他のアプリが依然として接続可能なため、ローカルデータモードではコントローラー自体を完全に隔離できないことを明示している。真の隔離を実現するため、OnDefendはオペレーターに対し、コントローラーをWi-Fiから完全に切断するよう推奨しており、DJIに対しても、その「Trust Center」のガイダンスをこの実用的な対応に合わせるよう求めている。
なぜDJIは今、これを行っているのか
その背景には、FCCが2025年12月22日に、DJIや同業メーカーのAutel、そして事実上すべての外国製ドローンを対象リストに追加することを決定したことがある。この措置は既存の機体の運用を停止させるものではない。新たな機器の認可を阻止するものであり、つまり認可なしでは、新しいDJIモデルを合法的に米国に輸入、販売、または販売することはできない。この決定は、2025年度国防権限法(NDAA)第1709条に基づきホワイトハウスが招集した省庁間委員会によるものであり、当時我々が報じた通り、期限によりリスト掲載が強制される前に、同法が想定していたセキュリティ審査を完了した機関は一つもなかった。
DJIのグローバルポリシー責任者アダム・ウェルシュ氏が代弁する同社の主張は、政策は事実に基づいて策定されるべきであり、「対象リスト」指定の根拠となる懸念は技術的証拠によって裏付けられていないというものだ。同社は、FCCへの請願書に対して寄せられた3,000件以上のパブリックコメントや、同社のドローンが米国の公共安全やクリエイティブ業務にいかに深く浸透しているかを示すデータを指摘している。同社のドローンは、空撮、ニュース取材、ドキュメンタリー制作において、依然として業界標準の地位を維持している。同社はFCCに対し、異議申し立ての一環としてOnDefendの調査結果を考慮するよう求めている。
DJIが委託した監査は、どれほど独立しているのか?
これが核心となる疑問だ。OnDefend自身の言葉によれば、この評価はDJIの承認を得たものの独立して実施され、費用はDJIが負担した。テスト機を独自に調達した点は、方法論上の真の強みであり、OnDefendは単なるお飾りではなく定評のある企業だ。しかし、ベンダーが資金提供した2機種の監査は、政府による国家安全保障審査とは同列ではない。OnDefend自身も、ある時点での評価では将来のセキュリティを測ることはできないと強調し、すべてのファームウェアおよびハードウェアの改訂版にわたる継続的なテストを推奨している。
また、監査が測定する内容と、カバードリスト(対象製品リスト)の決定の根拠との間には隔たりがある。FCCの決定は、単一の文書化されたバグではなく、原産国政策、市場歪曲への懸念、そして広範な国家安全保障の枠組みに基づいている。いかに厳格なものであれ、問題のない侵入テストは、外国製であること自体をリスクとみなす政策を直接的に反駁するものではない。この報告書は有用な証拠であり、DJIの異議申し立てにとって賢明な一手ではあるが、パケットキャプチャではなく地政学に根ざした決定を覆せるかどうかは別問題だ。
エグゼクティブサマリーを含むOnDefendの評価報告書全文は、DJIのTrust Centerから入手可能だ。